
微步溯源X是一款面向网络安全从业者与运维人员的专业威胁溯源分析工具,由微步在线团队打造,旨在帮助用户在复杂网络环境中快速定位攻击来源、还原攻击链路、研判安全事件。软件集成了威胁情报查询、样本行为分析、域名与IP溯源、沙箱检测结果关联等核心能力,将原本分散的安全数据整合到统一的操作界面中。对于日常需要处理告警、排查入侵痕迹、撰写安全报告的技术人员来说,微步溯源X提供了一条从线索发现到证据固化的高效路径。本次提供的安装包适配主流安卓设备,安装流程简洁,启动后即可进入功能主界面,无需复杂配置即可开始基础查询操作。
微步溯源X接入了多维度的威胁情报数据源,能够对IP、域名、文件哈希、URL等关键指标进行快速信誉判定。用户输入待查目标后,系统会同步返回该目标的历史解析记录、关联样本、活跃时间窗口以及风险标签,帮助分析人员在不切换多个平台的情况下完成初步研判。情报结果按风险等级分层展示,高危项优先置顶,减少人工筛选成本。
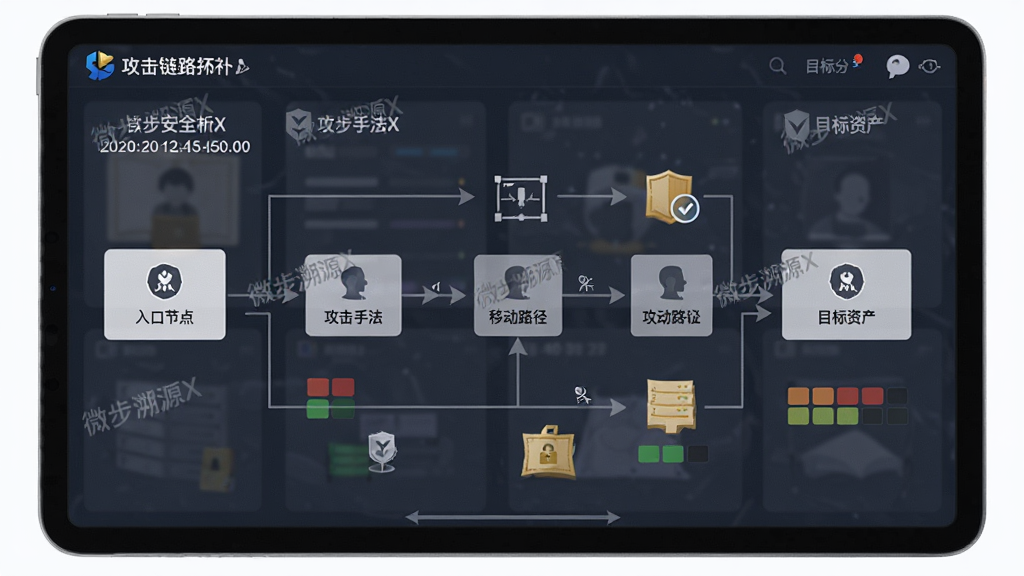
针对已经确认的安全事件,软件可将分散的告警日志、样本行为、网络连接记录进行关联分析,自动生成攻击路径示意图。从初始入口点、横向移动节点到最终受影响资产,各环节以图形化方式串联呈现,并标注关键时间戳与攻击手法标签。这一功能尤其适合应急响应场景,帮助团队快速理清事件全貌,为后续处置与报告编写提供直观依据。
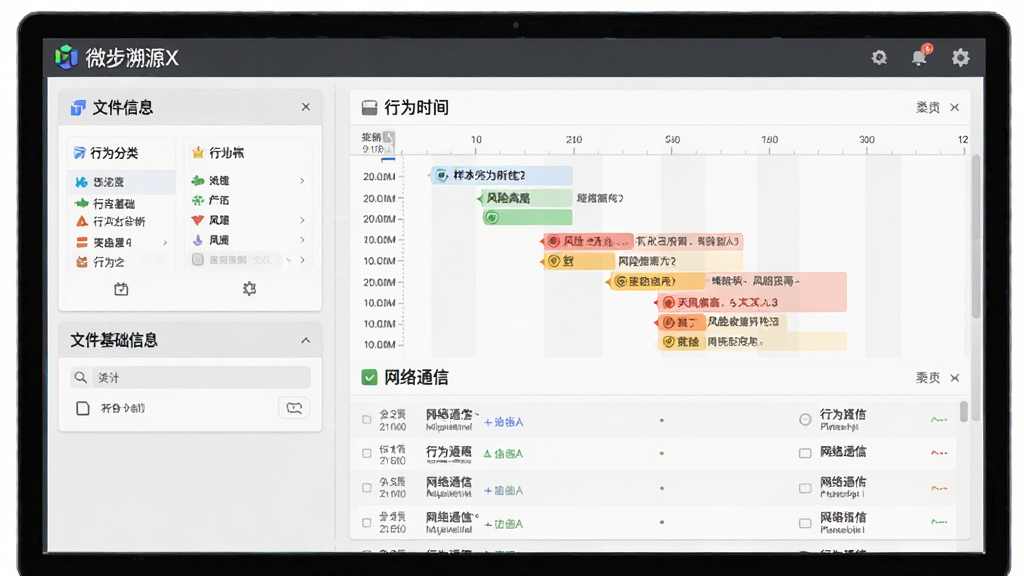
软件内置样本分析模块,支持对可疑文件进行静态属性提取与动态行为观察。分析结果涵盖文件基础信息、释放行为、注册表操作、网络通信目标等维度,并以结构化列表与行为时间线两种视图呈现。对于不具备逆向分析经验的使用者,行为摘要功能会用通俗语言概括样本的主要动作,降低理解门槛。
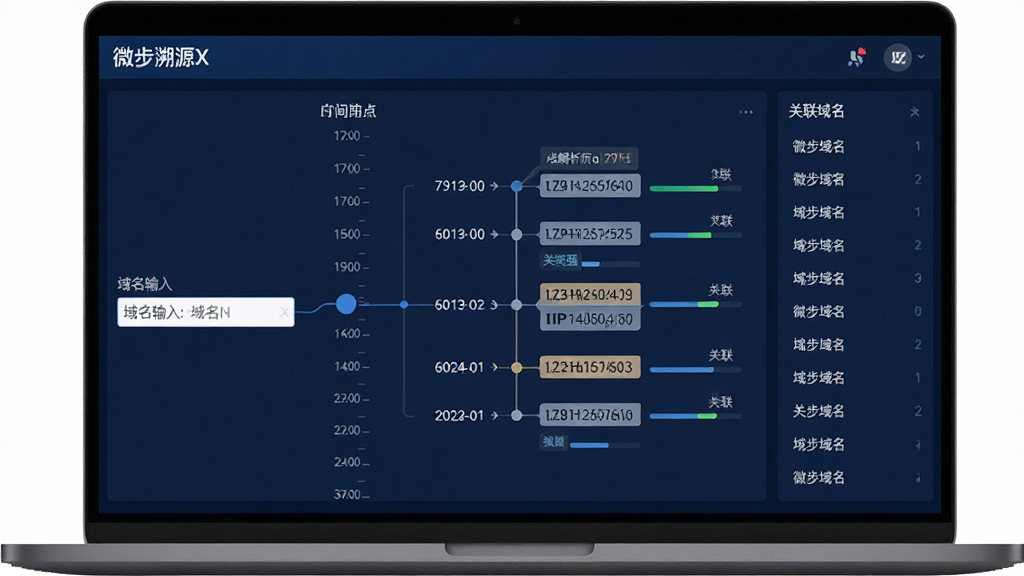
面对频繁更换域名或IP的攻击基础设施,微步溯源X提供历史解析记录与被动DNS查询能力。用户可以查看某个域名在不同时间段的解析指向变化,或某个IP地址曾经绑定过的域名列表,从而发现攻击者基础设施的复用规律。该功能对追踪钓鱼站点、挖矿地址、C2服务器等场景具有实用价值,查询结果支持按时间排序与条件筛选。
| 功能模块 | 操作入口 | 核心作用 | 适用场景 |
| 情报查询 | 首页搜索框输入IP/域名/哈希 | 快速获取目标信誉评分与风险标签 | 告警初筛、可疑指标快速判定 |
| 链路分析 | 事件详情页点击“溯源图谱” | 自动生成攻击路径可视化示意图 | 应急响应、事件复盘、报告配图 |
| 样本分析 | 工具箱→样本检测→上传文件 | 提取静态属性与动态行为摘要 | 可疑文件排查、病毒样本初判 |
| 历史轨迹 | 域名/IP详情页切换“历史记录” | 查看解析变更与绑定关系演变 | 钓鱼站点追踪、基础设施关联分析 |
| 结果导出 | 分析结果页右上角“导出”按钮 | 生成结构化报告文件供存档分享 | 安全周报编写、团队协作交接 |
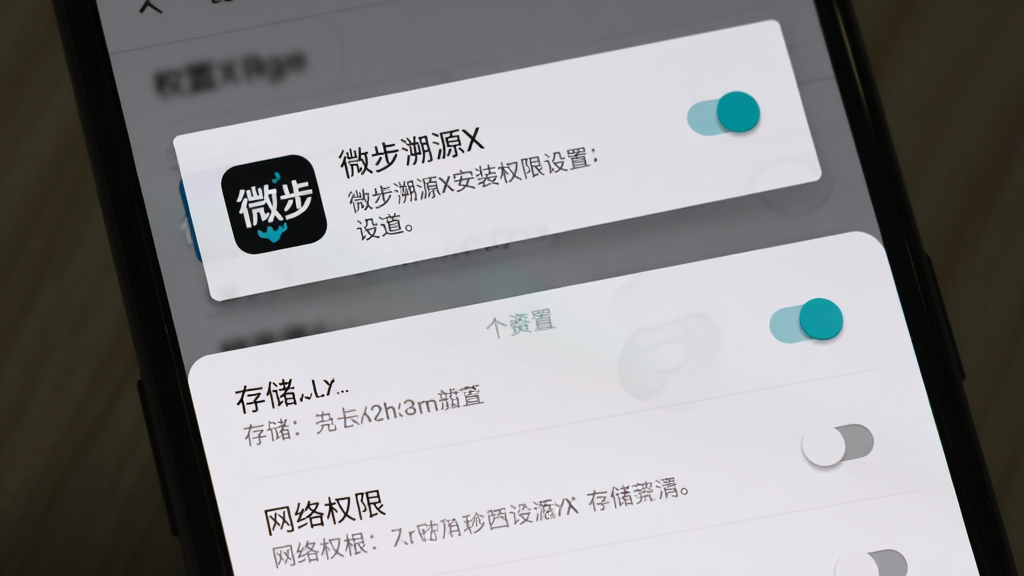
移动端与电脑端的操作逻辑保持一致,主要差异体现在界面布局与交互方式上。安卓手机端采用底部导航栏切换功能模块,查询结果以卡片流形式纵向排列,适合快速浏览与单手操作;电脑端则利用宽屏优势将情报概览、图谱视图与详情面板同屏展示,便于深度分析时多窗口对照。系统要求方面,安卓版本建议在8.0及以上,运行内存不低于3GB,存储空间预留200MB以上以保证分析缓存正常写入。首次启动时会请求网络访问与本地存储读写权限,前者用于情报查询与样本上传,后者用于缓存查询记录与导出报告文件,建议全部允许以确保功能完整。
初次接触微步溯源X的用户,建议先厘清一个基本认知:这款工具定位是辅助分析而非全自动判定,情报结果中的风险标签需要结合业务上下文综合判断,不宜直接作为封禁或处置的唯一依据。
高危提醒:样本分析功能涉及可疑文件上传,切勿将包含个人隐私、商业机密或未脱敏的生产数据文件提交至任何在线分析环境,建议先在隔离环境中完成初步筛选。
移动端安装时,部分安卓机型会提示“未知来源应用”拦截,这是系统级安全机制而非安装包异常,在设置中搜索“特殊应用权限”或“安装未知应用”,对当前文件管理器或浏览器授权即可继续安装。
优化技巧:若查询响应较慢,可先在设置中清理历史缓存记录,并在WiFi环境下操作,移动数据网络下大体积样本上传可能触发运营商限速。
电脑端通过安卓模拟器运行时,建议分配不少于4GB内存并开启VT虚拟化支持,否则图谱渲染可能出现卡顿或节点加载不全。
强制操作:首次登录后务必在“账号与安全”中绑定有效联系方式,便于在查询配额异常或账号状态变动时接收通知,避免分析任务中断。
遇到启动闪退时,先检查系统WebView组件是否为最新版本,部分老旧机型因WebView版本过低导致界面渲染失败;若问题依旧,尝试在应用管理中清除数据后重新登录。
基础提示:后台运行时系统可能因省电策略限制网络访问,建议将微步溯源X加入电池优化白名单,确保长时间分析任务不被中断。
查询配额用尽后,界面会提示“今日查询次数已达上限”,此时可等待次日重置或查看账号等级对应的配额规则,合理规划查询顺序,优先处理高优先级告警关联的指标,避免在低价值目标上消耗次数。
若需在无网络环境下查看历史分析结果,可提前在详情页使用“离线缓存”功能将报告保存至本地,但注意缓存文件不包含实时情报更新,再次联网后需手动刷新同步。
从软件来源与功能设计来看,微步溯源X由微步在线团队开发,属于正规安全厂商出品的专业工具,安装包本身不包含恶意代码或捆绑插件。其核心操作围绕情报查询与样本分析展开,数据交互采用加密传输,用户查询记录与上传样本仅用于分析目的,不会在未经授权的情况下对外公开。需要留意的是,样本分析功能涉及文件上传,建议用户避免提交包含敏感信息的文件,并在上传前确认文件已脱敏处理。整体而言,在官方渠道获取安装包并遵循正常使用规范的前提下,软件安全性是有保障的。
安卓用户可通过本站提供的下载链接获取安装包,下载完成后在文件管理器中找到对应APK文件,点击安装即可。若系统提示“禁止安装未知来源应用”,需先在设置中为当前文件管理器或浏览器开启安装权限。安装过程中建议保持网络畅通,首次启动时会进行必要的组件初始化,耗时约十至二十秒。安装完成后建议立即登录账号并检查更新,确保使用的是最新功能版本。电脑端用户如需在PC上使用,可通过主流安卓模拟器加载安装包运行,分配足够内存并开启虚拟化支持可获得更流畅的图谱渲染体验。
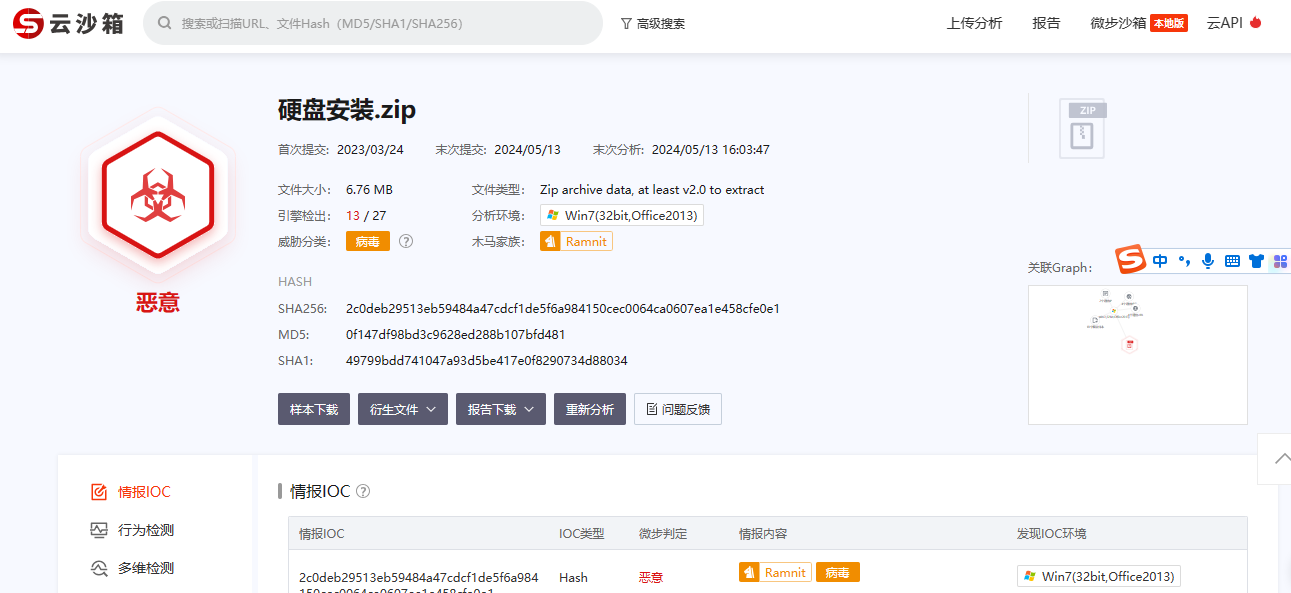
微步云沙箱是微步在线旗下的在线样本分析服务,与微步溯源X形成互补关系。沙箱平台侧重于对可疑文件进行自动化动态行为分析,输出详细的进程树、网络行为与释放文件报告;而溯源X更偏向于将沙箱结果与情报数据、攻击链路进行关联整合。两者配合使用时,可先在沙箱中获取样本行为摘要,再将相关指标导入溯源X进行关联查询,形成从样本分析到基础设施溯源的完整工作流。对于需要快速判断文件性质又缺乏本地分析环境的用户,云沙箱提供了便捷的在线检测入口,但同样需要注意上传文件的脱敏处理。
| 软件名称 | 推荐星级 | 功能优势 |
| 维机 | ★★★★★ | 安卓逆向与动态分析首选工具 |
| 智能安全管家 | ★★★★☆ | 集成威胁检测与隐私防护功能 |
| 安全管家 | ★★★★☆ | 老牌杀毒引擎,恶意代码查杀强 |
| 百度安全家 | ★★★☆☆ | 依托云端大数据识别潜在风险 |
| 安全加密家 | ★★★★☆ | 专注数据保护与网络流量监控 |
| 安全卫士 | ★★★★☆ | 系统清理与木马病毒双重防御 |
| 安全管家版 | ★★★☆☆ | 轻量级扫描,快速定位异常应用 |
 Progeasy Update2
系统安全 / 59.3M
Progeasy Update2是一款
下载
 Nons
系统安全 / 207.0M
Nons是一款轻量实用的安
下载
 Comet 一键临时root
系统安全 / 18.1M
Comet 一键临时root是一
下载
 Qivomo
系统安全 / 6.9M
Qivomo是一款轻量实用的
下载
 冰心临时转永久
系统安全 / 13.8M
冰心临时转永久是一款安
下载
玩家留言
发布支持( 0 ) 盖楼(回复)