
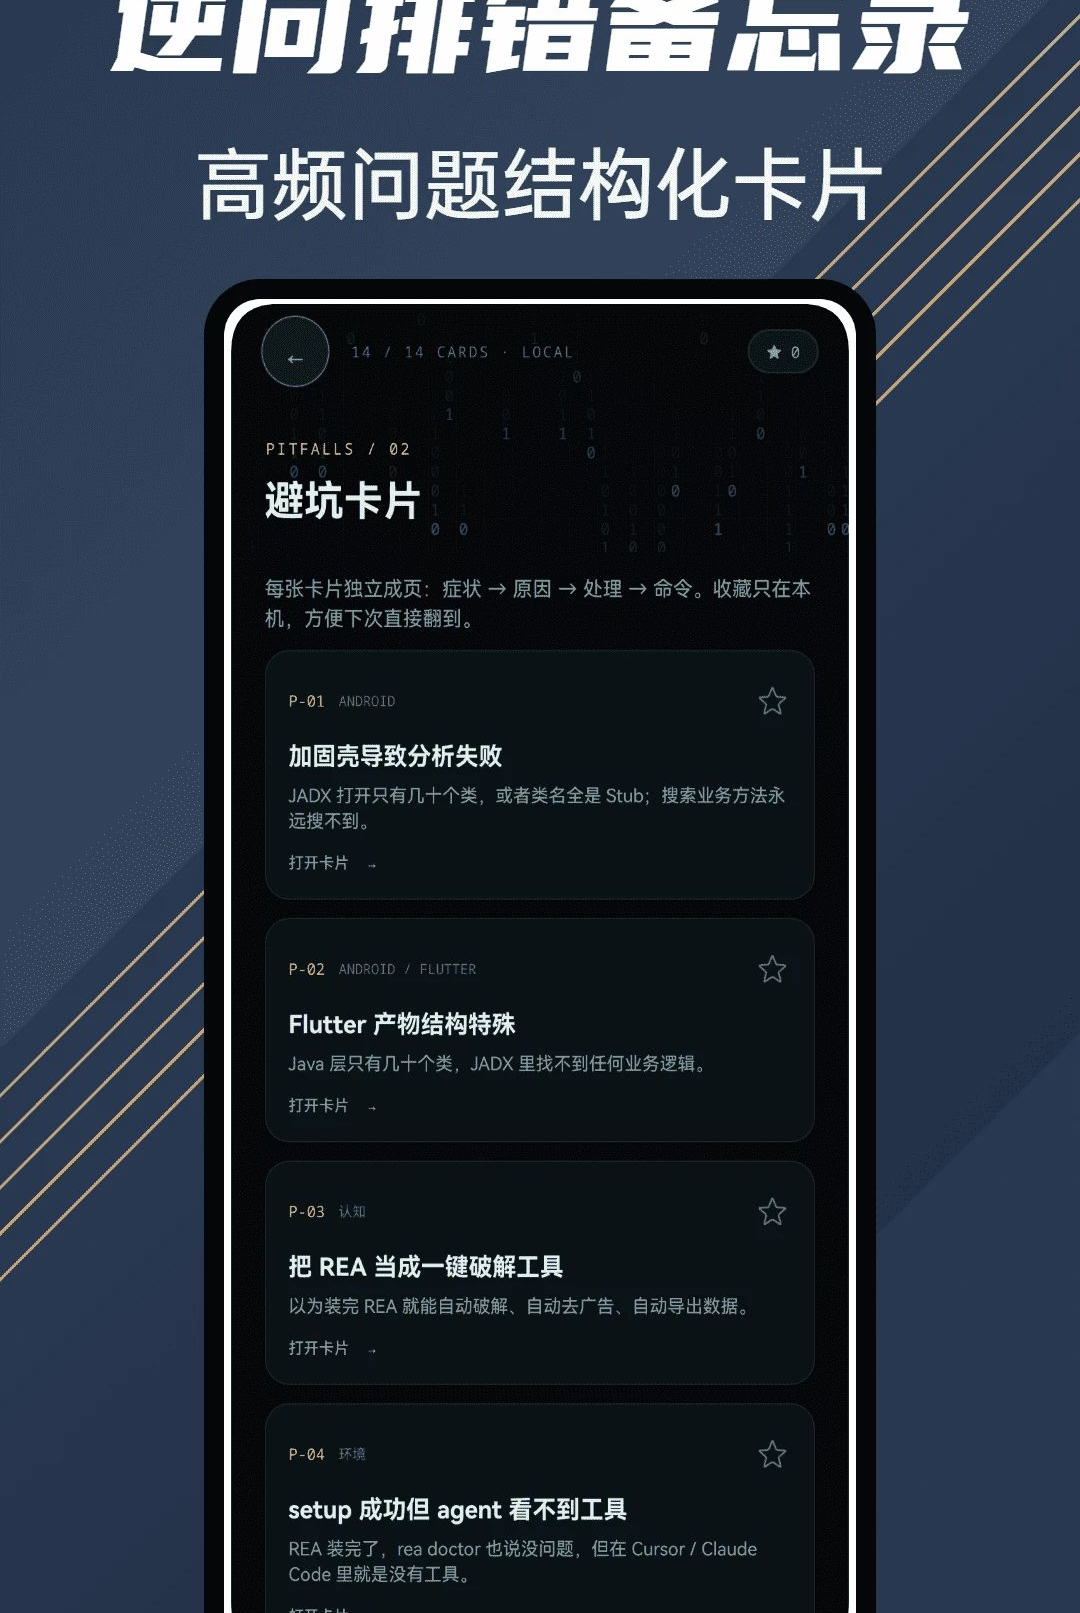
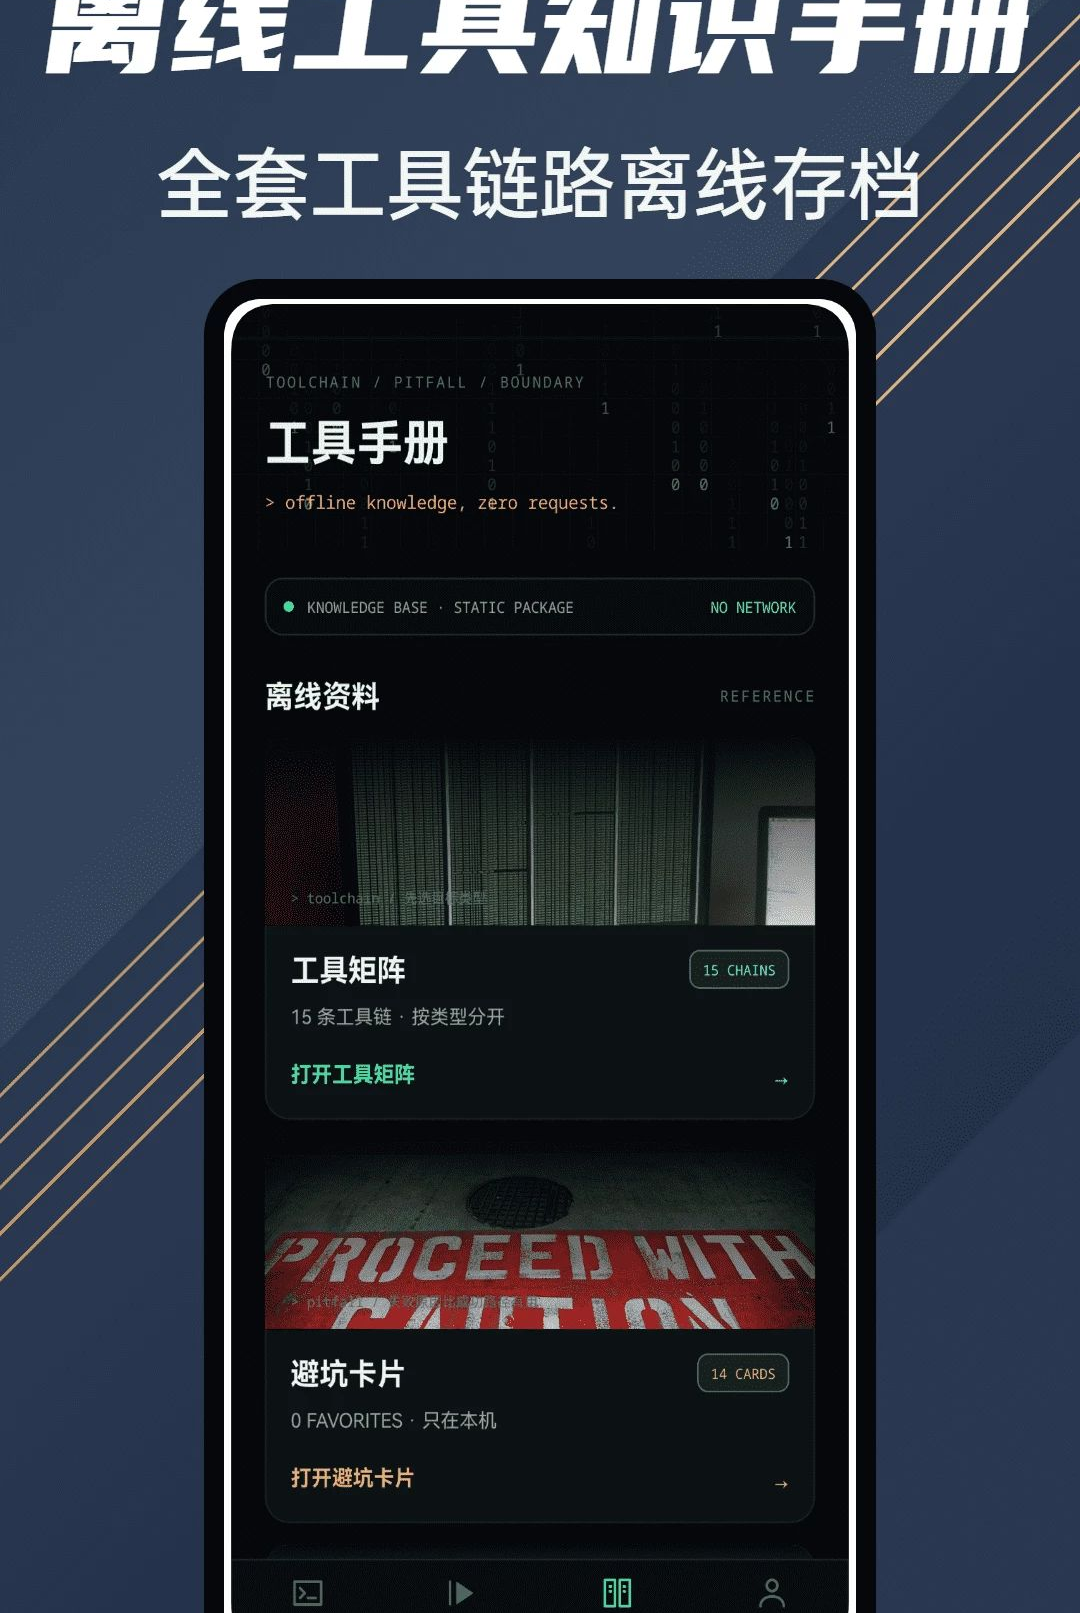
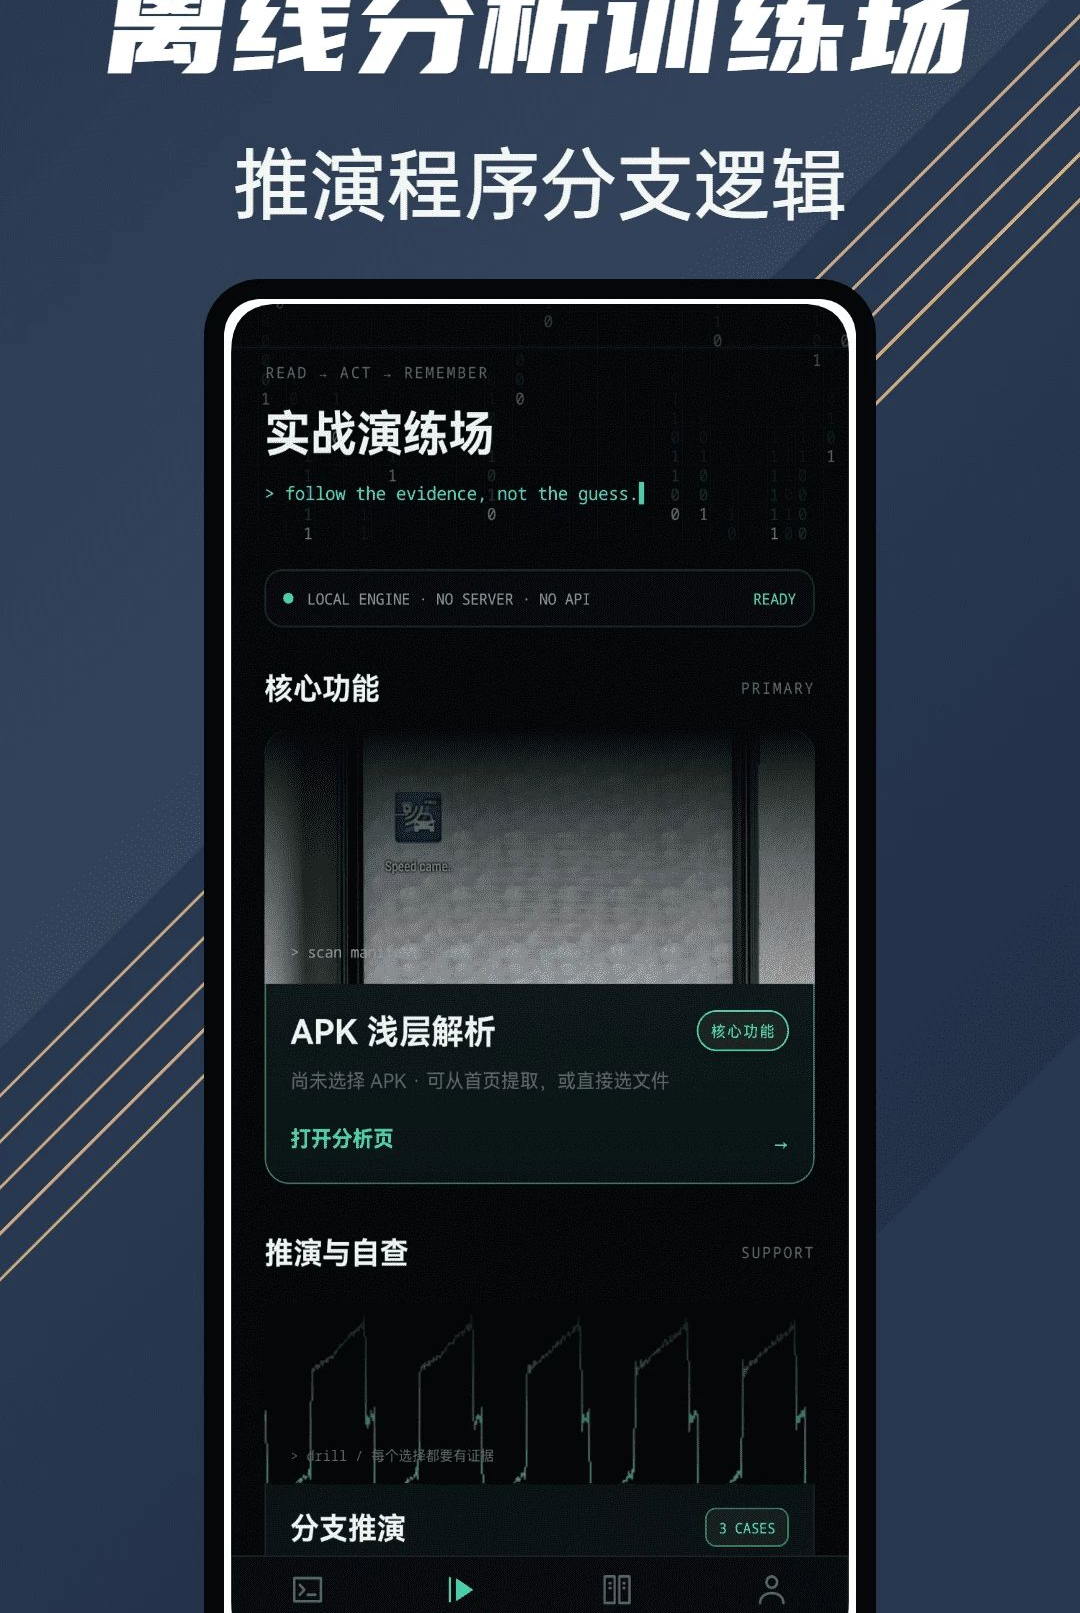
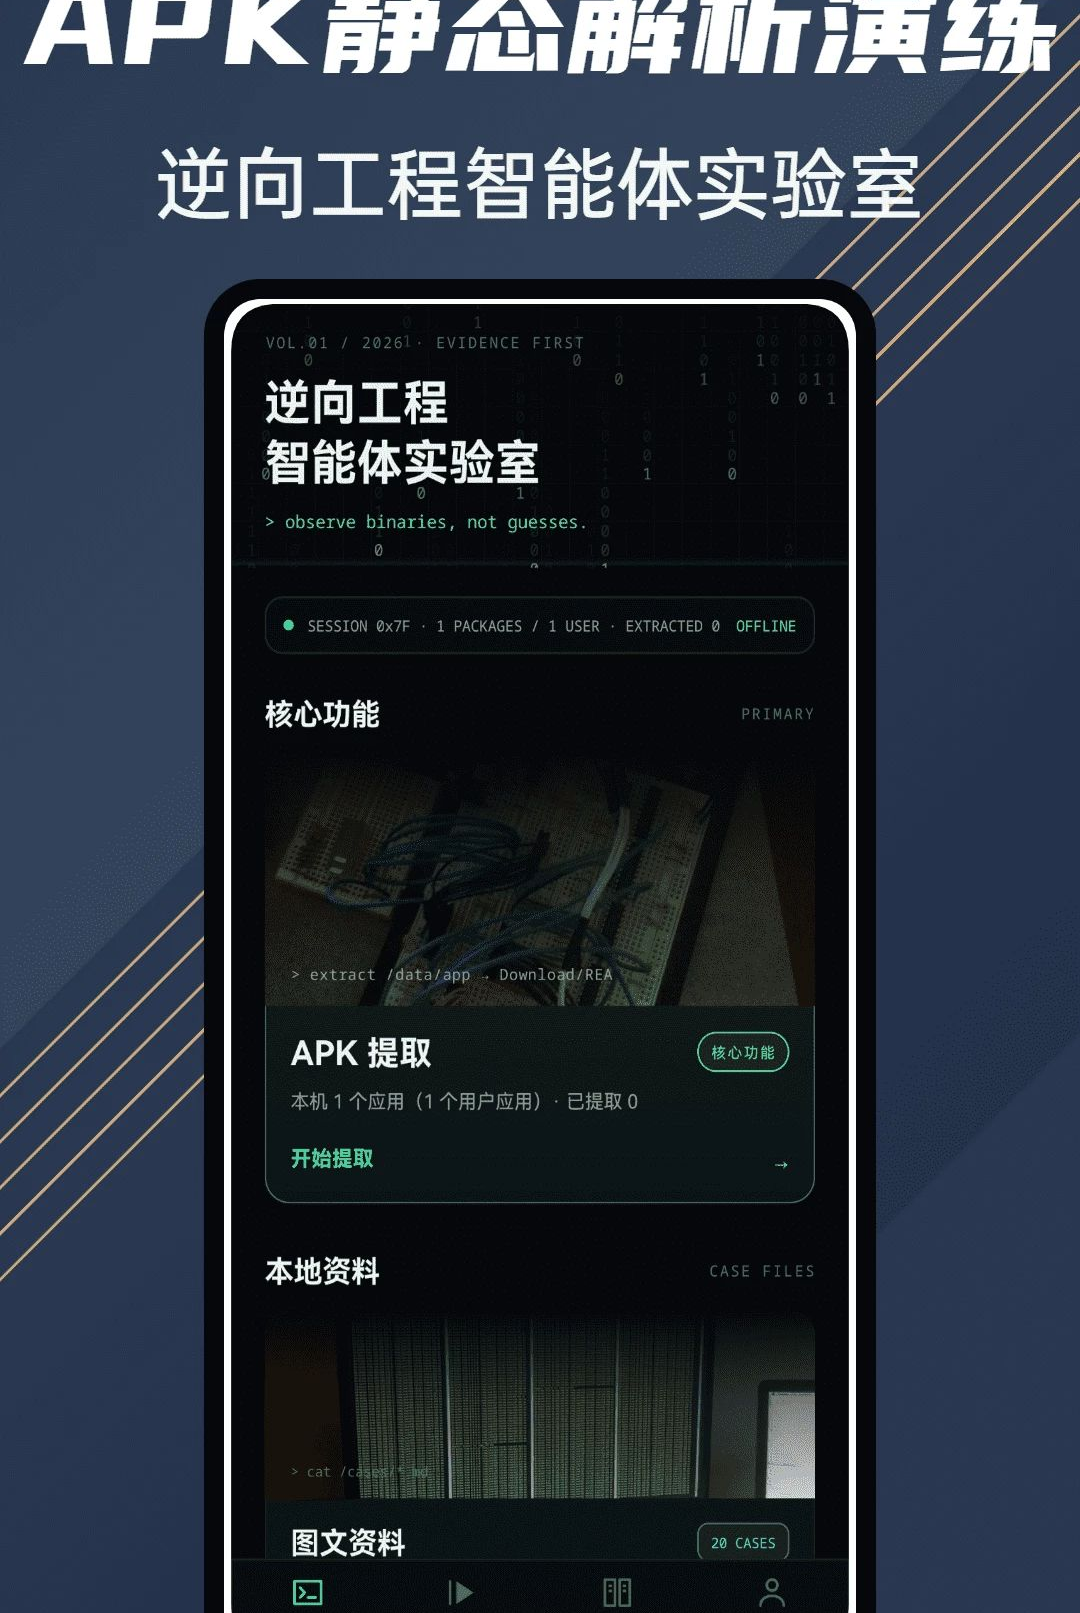
Rea逆向工具是一款面向安卓平台的逆向分析辅助软件,主要帮助开发者和安全研究爱好者对APK文件进行结构解析、代码查看与逻辑推理。软件以轻量化设计为核心,安装包体积小巧,运行门槛较低,适合在移动端快速完成基础的逆向排查工作。Rea逆向工具内置了多种分析视图,能够对应用内的类名、方法调用关系以及资源文件进行归类展示,让使用者在没有电脑环境的情况下也能对目标程序形成初步认知。对于经常需要处理开源软件二次分析、学习安卓底层逻辑的用户来说,这款工具提供了一个相对便捷的入口。需要注意的是,逆向分析涉及技术学习与合法授权范围,建议仅在自身拥有权限的项目中使用,切勿用于破解他人商业软件或侵犯知识产权。本次提供的版本为1.0.4,适配主流安卓系统,下面将从功能特色、操作说明、使用技巧等多个角度展开介绍。

Rea逆向工具能够对安卓安装包进行解压式浏览,将DEX文件、资源目录、清单文件等核心组成部分分层呈现。用户打开一个APK后,可以直观看到包内的文件树结构,快速定位到感兴趣的代码段或配置文件,省去手动解压再逐一翻找的繁琐步骤。解析过程在本地完成,不会将文件上传至外部服务器,一定程度上保障了分析对象的私密性。
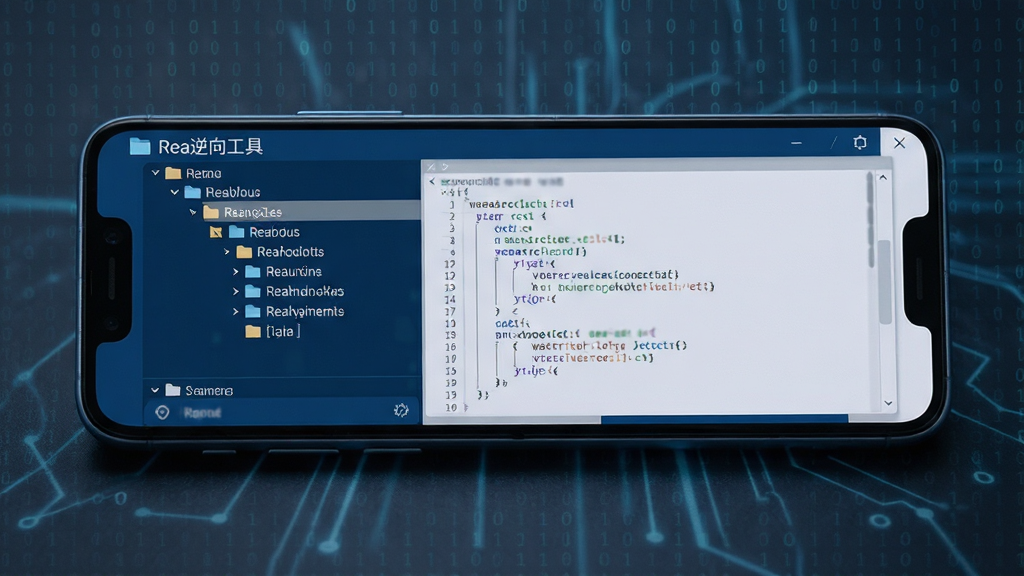
软件提供了便于阅读的代码展示区域,支持对方法体进行折叠展开,帮助使用者梳理类与类之间的调用关系。对于学习安卓开发或进行安全自查的用户而言,可以通过逐层展开的方式理解程序运行逻辑,辅助判断某个功能模块的实现思路。Rea逆向工具在展示时会对关键行进行标注,降低阅读时的视觉疲劳。
除了代码层面,Rea逆向工具同样关注资源文件的呈现。清单文件中的权限声明、组件注册信息会以列表形式整理出来,图片、布局等资源也可按类型筛选查看。这一设计让使用者在排查应用申请了哪些敏感权限、注册了哪些服务时更加高效,不必在冗长的XML文本中逐行搜索。
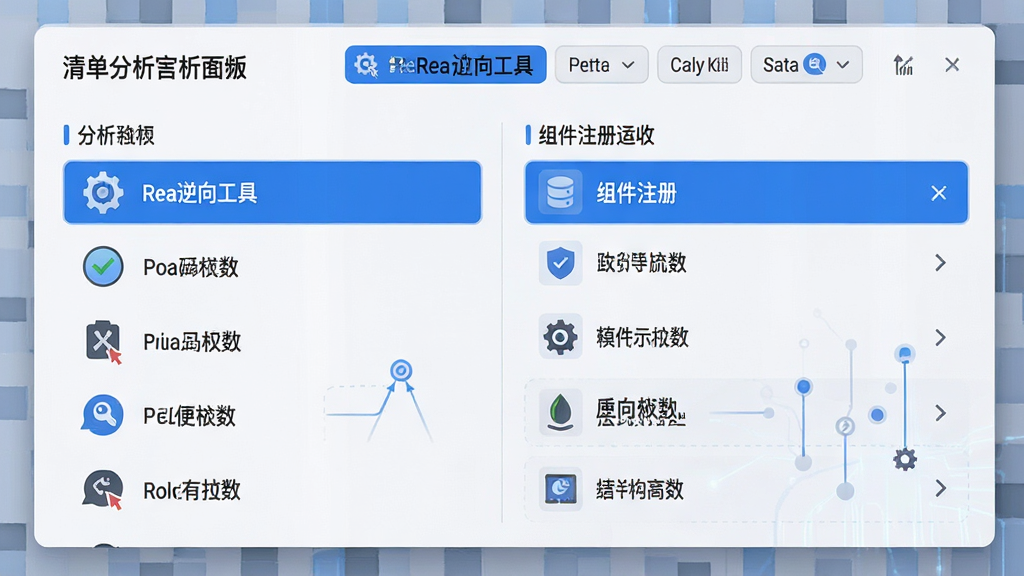
Rea逆向工具的分析流程均在设备本地执行,不依赖网络连接即可完成大部分查看操作。软件自身占用存储空间较小,对手机硬件配置要求不高,中低端机型也能较为流畅地加载中小型APK文件,适合作为随身携带的辅助分析工具。
| 项目 | 说明内容 |
| 核心用途 | 对安卓APK进行结构查看、代码浏览与资源清单分析,辅助技术学习与安全自查 |
| 操作入口 | 打开软件后选择本地APK文件或已安装应用,进入解析界面后按文件树逐层浏览 |
| 代码视图 | 支持方法折叠展开,长按代码行可查看所在类与方法归属,便于梳理调用链 |
| 清单解析 | 自动提取权限、Activity、Service等注册信息,以列表形式分类展示 |
| 资源筛选 | 按图片、布局、字符串等类型过滤资源文件,快速定位目标内容 |
| 系统适配 | 适配Android 7.0及以上版本,建议预留200MB以上存储空间用于缓存解析数据 |
| 权限要求 | 仅需存储读取权限用于加载本地文件,不强制索取通讯录、位置等无关权限 |
| 运行环境 | 纯本地运算,无需联网即可使用核心查看功能,适合离线场景 |
| 软件名称 | 功能优势 | 评分 |
| APK Editor | 支持APK拆包与简单编辑 | ★★★★ |
| Jadx | 反编译DEX查看Java代码 | ★★★★★ |
| Apktool | 资源解码与重打包辅助 | ★★★★ |
| DEX编辑器 | 直接浏览DEX字节码结构 | ★★★ |
| App Info | 查看应用清单与签名信息 | ★★★★ |
打开软件后,主界面会显示本地APK列表与文件选择入口。点击“选择文件”按钮,从手机存储中定位到目标APK,确认后软件自动进入解析流程。解析完成后,左侧为目录树,右侧为内容展示区,点击DEX文件即可查看类列表,继续点击类名可展开方法体。如果想查看清单信息,在目录树中找到AndroidManifest.xml条目点击即可。整个过程不需要额外配置,按界面引导逐步点击就能完成基础查看。
从功能设计来看,Rea逆向工具的核心解析在本地完成,不会主动上传用户文件,这一点在隐私层面相对可控。但需要明确的是,工具本身的安全性不代表使用行为的安全性。建议用户只对自有项目或获得授权的应用进行分析,不要用来处理来源不明的敏感APK。另外,请务必从正规渠道获取安装包,避免下载到被篡改的版本。只要在合法合规的范围内使用,并保持对文件来源的警惕,这款工具可以作为一个常规的技术学习辅助手段。
不能。Rea逆向工具面向的是安卓客户端APK文件的结构与代码查看,分析对象是打包在安装包内的DEX字节码与资源文件。后端代码运行在服务器上,并不包含在APK中,因此该工具无法直接推理或还原后端逻辑。如果目标是了解客户端与后端的交互方式,可以通过查看网络请求相关代码来间接分析接口调用,但这与“推理后端代码”是两回事,使用时请建立合理预期。
 采薇流量精灵
系统安全 / 65.3M
采薇流量精灵是一款轻量
下载
 王者游戏隐藏计算器
系统安全 / 59.4M
王者游戏隐藏计算器是一
下载
 BlockAds广告拦截器(安卓去广告)
系统安全 / 55.9M
BlockAds是一款专为安卓
下载
 手机管家杀毒
系统安全 / 96.5M
这款手机管家杀毒软件专
下载
 猎鹰拦截骚扰电话
系统安全 / 13.9M
猎鹰拦截骚扰电话是一款
下载
玩家留言
发布