
TOTP验证器是一款专注于两步验证码生成与管理的轻量级安全工具,基于时间同步一次性密码算法为各类网络账号提供动态口令保护。在账号安全日益重要的今天,单纯依赖静态密码已经难以抵御撞库、钓鱼等常见风险,而TOTP验证器正是为此类场景打造的本地化解决方案。它无需联网即可生成六位动态验证码,所有密钥数据仅保存在用户设备本地,不经过任何第三方服务器,从源头切断密钥泄露的可能。软件界面简洁直观,启动速度快,占用资源极低,适合长期驻留在手机中作为日常登录验证的得力助手。无论是保护邮箱、社交账号还是金融类应用,TOTP验证器都能以极低的学习成本为用户筑起一道可靠的安全防线。
所有验证码的计算过程完全在设备本地完成,软件不申请网络权限即可正常工作。用户添加账号时录入的密钥信息加密存储于应用私有目录,不会上传至云端或任何远程服务器。这种离线机制意味着即便在飞行模式下或网络信号不佳的环境中,用户依然可以正常获取动态口令,兼顾了安全性与可用性。
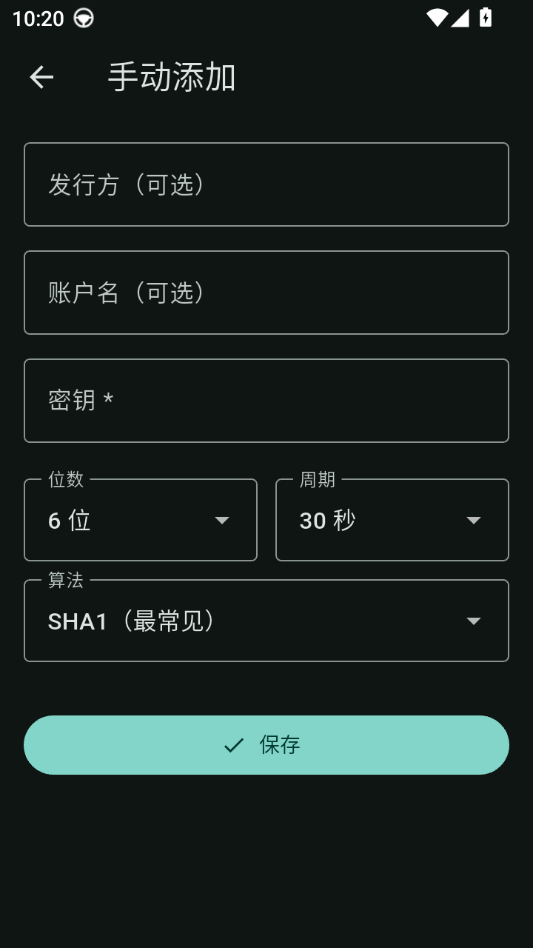
严格遵循RFC 6238标准实现基于时间的一次性密码算法,支持SHA-1、SHA-256、SHA-512等常见哈希方式,并可自定义验证码位数与刷新周期。这意味着它可以与绝大多数主流平台的双重验证体系无缝对接,包括各类邮箱服务、代码托管平台、云服务控制台以及加密货币交易所等,用户不必担心兼容性问题。
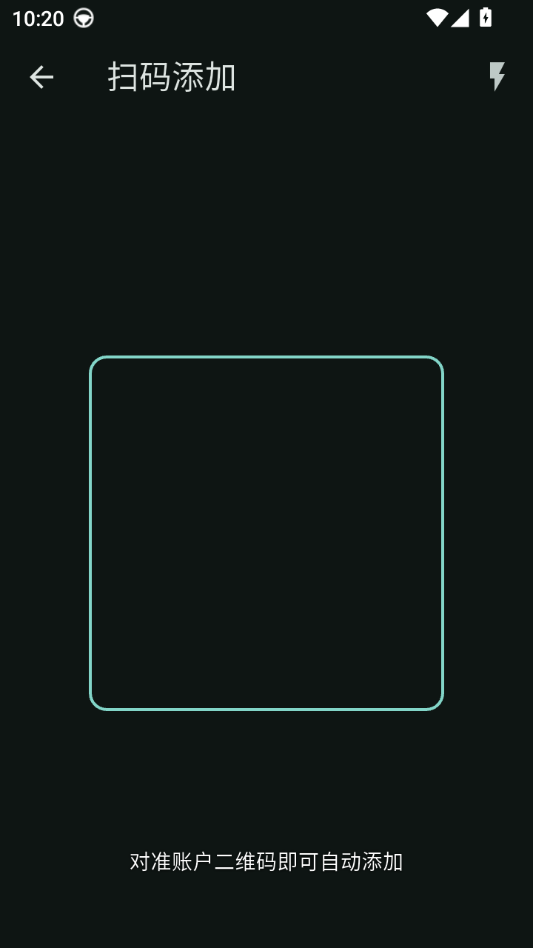
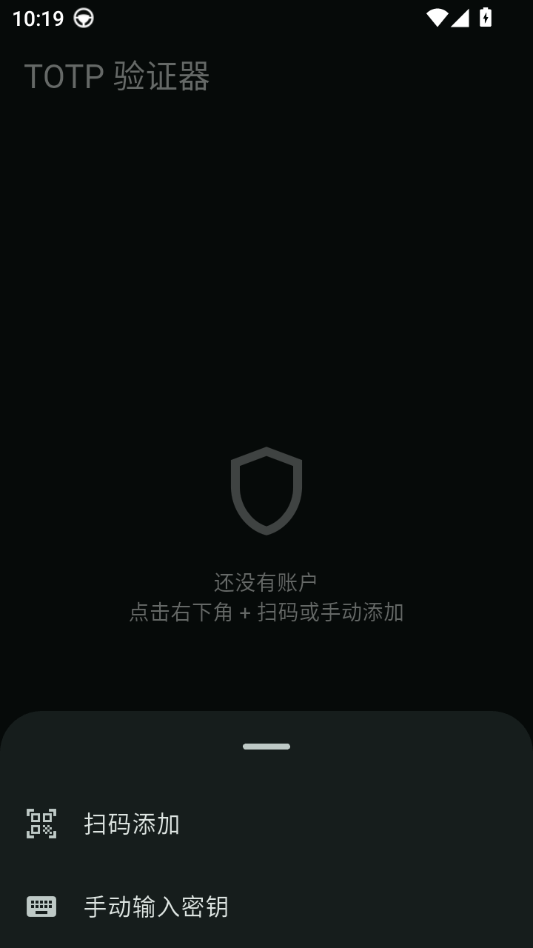
添加账号时既可以通过调用摄像头扫描网站提供的二维码快速完成配置,也支持手动输入密钥与账号信息。对于二维码模糊、截图无法识别或平台仅提供文本密钥的情况,手动录入方式提供了可靠的备选路径。录入过程中软件会实时校验密钥格式的合法性,减少因输入错误导致的验证码不匹配问题。
随着用户添加的账号数量增多,列表容易变得杂乱。TOTP验证器提供了分组与标签功能,用户可以将工作类、个人类、金融类账号分别归类,并支持自定义排序与搜索过滤。配合倒计时环形进度条,每个账号的验证码剩余有效时间一目了然,避免在验证码即将过期时匆忙输入而导致登录失败。
| 项目 | 具体说明 |
|---|---|
| 核心用途 | 为支持两步验证的网站生成六位动态口令,替代短信验证码,提升账号登录安全性 |
| 算法标准 | 基于RFC 6238的TOTP算法,默认30秒刷新周期,支持SHA-1/SHA-256/SHA-512 |
| 添加方式 | 扫描二维码自动识别,或手动输入密钥与账号名称完成绑定 |
| 数据存储 | 密钥仅存于设备本地应用私有空间,不上传云端,卸载应用将清除全部数据 |
| 界面交互 | 倒计时圆环展示剩余秒数,点击验证码可快速复制到剪贴板,长按条目可编辑或删除 |
| 系统要求 | Android 6.0及以上版本,安装包体积小巧,运行内存占用低 |
| 备份策略 | 建议用户自行记录密钥或使用平台提供的恢复码,更换设备时需重新录入 |
从机制上看,TOTP验证器的安全性建立在本地离线计算与密钥不外传的基础上,软件本身不联网、不上传数据,相比短信验证码更难被拦截或劫持。但安全性也与用户的使用习惯密切相关,如果手机被恶意软件控制或设备本身未设置锁屏密码,密钥仍有被读取的可能。建议为手机开启锁屏保护,并避免在已root的设备上存放重要账号的验证密钥。
由于软件采用纯本地存储策略,不提供云端同步功能,备份需要用户手动完成。常见做法有两种:一是在绑定账号时记录平台提供的恢复码,将其保存在离线介质中;二是在应用内将密钥文本导出后加密保存至个人可信的存储位置。需要注意的是,恢复码与密钥同等重要,一旦泄露等同于交出账号控制权,切勿截图存放在公开相册或聊天记录中。
验证码不匹配最常见的原因是设备时间与标准时间存在偏差,TOTP算法以30秒为周期计算,时间误差超过一个周期就会导致验证失败。可先检查手机系统时间是否开启了自动同步,手动校准后再试。其次确认录入的密钥是否完整准确,特别是手动输入时容易遗漏字符。若以上均无误,可尝试删除该条目重新扫码绑定,仍无法解决时可联系对应平台的客服寻求帮助。
 NeoBV
系统安全 / 13.4M
NeoBV 是一款轻量实用的
下载
 Lince
系统安全 / 31.9M
Lince是一款轻量级安卓手
下载
 采薇流量精灵
系统安全 / 65.3M
采薇流量精灵是一款专为
下载
 Hyperion播放器(Hyperion)
系统安全 / 163.0M
Hyperion播放器是一款专
下载
 VRoot安卓一键Root工具
系统安全 / 31.0M
VRoot是一款专为Android
下载
玩家留言
发布支持( 0 ) 盖楼(回复)